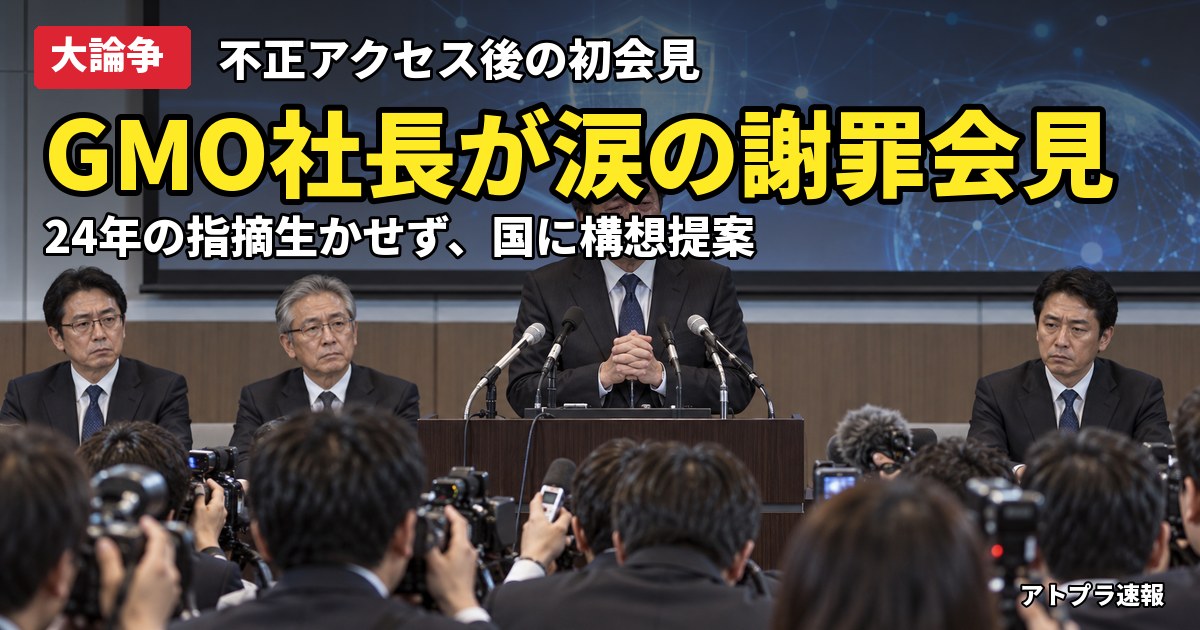
GMOインターネットグループがFX自動売買サービスへの不正アクセス後、初の記者会見を開いた。熊谷社長は2024年に子会社専門家から問題指摘があったことを認めて謝罪し、政府にサイバーイージス構想を提案。北朝鮮系関与は調査中とした。ネットでは対策放置への批判や会見の進行、論点のすり替えを疑う声が噴出した。
GMO社長が涙の謝罪会見へのネットの反応
2024年にセキュリティー子会社の専門家から問題を指摘されていたものの、「サービス運営に生かせなかった。代表としてこれらの事実を重く受け止めている」と述べた。代表まで情報が伝わっておらず、今回の事案が発生して初めて問題が指摘されていたことを知ったという。
熊谷氏は「犯罪者の(サイバー)攻撃は、以前は『拳銃』だったが、今は『機関銃』だ。 戦争に例えると、以前はピンポイント爆撃だったが今はじゅうたん爆撃。 テロに例えるなら、今は無差別殺人だ」と話した。
その上で、「高市(早苗)政権のみなさまにサイバーイージス構想を提案したい。海外からの悪いIP(アドレス)を検知、即座にキャリアに停止を依頼する制度を作るべきだ。そうでなければ今の日本のインターネットを守ることはできない」と訴えた。
熊谷氏は、北朝鮮系のハッカー集団が関与している可能性が高いとの一部報道について、被害に遭ったサーバーなどの専門的な解析を行い、データを然るべき機関に報告しているとした上で、現在は調査中として「国の名前もそのほかのことも一切、申し上げることは現在はない」と話した。
GMOインターネットの山下浩史副社長によると、グループ内で問題点が指摘されたのは24年。同年4-5月に緊急メンテナンスを4回行い、対策は実施したものの十分ではなかったという。山下氏は「深さと速さの両面で不足していた」と述べた。「当時のリスク分析で何が不足していたのかは今後検証していく」と語った。
管理者権限が悪用され、管理サーバーに侵入されたのが今年8月。9月下旬から10月中旬にかけて、顧客サーバーにマルウェア(悪意あるソフト)が配布された。対象となり得た台数は最大約2万6700台。10月20日に顧客から問い合わせがあるまで確認できなかったという。
山下氏は手口の詳細について、「同等の攻撃を招く恐れと捜査への影響から、ここでのお話は控えさせていただきたい」とした。
熊谷氏は、自身のソーシャルメディアで被害者に関わる事柄に触れたり「このような状況下で笑顔で写っている写真を投稿したこと」などについて、被害者の気持ちへの配慮に欠けていたと陳謝した。
笑顔の写真については、講師を務める日程を予定通りこなしたことなどを示して脅迫に屈しない姿勢を示す目的だったと釈明。
「犯人をけん制する意図とは逆に炎上が起こり、皆様にご迷惑をおかけした」と述べた上で、同日の謝罪会見について投稿した後は、犯人側に動きがなければ一定期間、投稿を控えると述べた。
同社は同日、事故発生と事故後の混乱への経営責任として、熊谷代表ら4人の月額報酬減額を発表した。熊谷氏は3カ月・30%減額する。同社は、これらは現時点の評価に基づくもので、検証結果も踏まえて改めて経営責任のあり方を検討する方針。
熊谷氏は、辞任の考えがないかを問われると「 今、この悪意に汚染されているインターネットをこのまま放置したまま死ねない。人生かけて多くの方の笑顔に資するツールにしてから死なせてください」と答え、否定した。
「必ずや安心安全なインターネットを通じてブランドイメージの回復を図りたい」と語った。記者の質問に答える子会社関係者に対し「おわびをしているのにボタンを開けてどうするんだ」とジャケットのボタンを閉じるよう指示したり、発言中に言葉を詰まらせたりする場面もあった。
[REUTERS]
2026/11/2(月) 15:53
https://news.yahoo.co.jp/articles/841ce049c1d3a727db60cb189281ff1eb0394968
剥奪されるべきでね
認証会社はどこなんだろうな
内33分が社長曰く今回の件とは無関係のAIのセミナー
一番ダメージ受けたのは一緒に会見した山下伊藤川崎の3人だよ
特に山下と川崎の命の砂時計がヤバい
「総理がボタンを押します!
記者「分からないなら今回の会見ではAIの話は要らなくね?
wwwwwww
話をすり替えやがって
攻撃されていたことも顧客から指摘されるまで気付かない
そんな会社がセキュリティーサービス事業やってんだから…
セキュリティ診断(という名の粗探し)は大好きだが防御力はコストの名目でおざなりにしてたパターン
頭が痛くなる。通信の秘密、守る気全くないし。
防げたのに防ぐ気がなかったっていうだけの話じゃないか。
サイバーイージスとかいうけどただ単に中国の金盾を日本でも導入しろってだけだよ
今日の熊谷の会見は、総務省や高市をはじめ
同業他社や、GMOグループでセキュリティ商材を扱うイエラエとフラッツセキュリティに喧嘩売っただけだよ
GMO情報流出の構造的要因
• 過剰な共通管理者権限(マスターキー状態)の存在
攻撃者はまず1台の顧客仮想サーバー(VPS)に侵入しました。
本来、各VPSは独立しているべきですが、保守サポートの利便性などの理由から、Active Directory(AD)環境で共通の特権アカウント(高い管理者権限)が使用されていた、あるいはサポート接続時の認証情報が窃取できる状態だったとされています。
• ネットワークのセグメント化不足(ラテラルムーブメント)
管理ネットワークが同一セグメントに存在した、あるいはVPS同士の通信が適切に分離されていなかったため、攻撃者は1つの足がかりから数万台規模のサーバー基盤全体へ横方向(ラテラルムーブメント)に網羅的にアクセス権を拡大できました。
セグメント化していればどうなっていたか?
もし「顧客ごとに管理者権限・アカウントを完全に分離する」「サーバー間の通信や管理ネットワークを厳格にセグメント化する」という対策(ゼロトラストや最小権限の原則)が講じられていれば、仮に1台のVPSが乗っ取られたとしても、被害はその1台(あるいはごく一部の区画)のみに封じ込めることができ、数万件規模のデータ流出や基盤全体の乗っ取りには至らなかったと分析されています。
熊谷という存在が1番のセキュリティホール
会見で判明したのはこれだけ
本田雅一
@rokuzouhonda
会見を見ていて一番感じるのは、GMO 最大のセキュリティホールは熊谷さんじゃないかって話ですよ。
https://x.com/rokuzouhonda/status/2117178225969521125
大喜利的な上手さ
なんか北朝鮮っぽくはないよね
GMOの件も急に「北朝鮮がー」と言い始めたからな
詐欺師の常套手段
しかもその指摘を俺は知らなかったと嘘付いたからな
納得いかなかったと思われる別の記者の質問で嘘が即バレしたけど
絶対やっちゃ駄目
自分の功績を語るときには「私は」
最終的に自分の言葉に酔って泣き始める
「インターネットを作った身としてー」とか
傲慢さが透けてみえる
皆さんの笑顔のためにーwww
なんか笑った
質問の答えになりましたか?
あ、はい(ダメだコイツ…)
そのわりには都合の悪い質問は他3人に丸投げして草も生えない
丸投げされた社員は生きた心地しなかったろうよ
あの三羽ガラスは核心部分は上手く調査中で逃げ切ってたな
完全に経営トップに責任を負わせない為の記者会見
話を大きくして自社の責任を矮小化させる作戦なのが見え見えやったわ
お名前とGMOトラストの件はAI関係なく、GMO側が穴を開けてただけの話
2024年のイエラエの点検は会見情報からだと簡易検査程度では?パッチ4回当てたという話からも設定不備の点検してないでしょ
仮に脆弱性情報出ていても社長がアレなんで報告しづらいのは想像しやすい
しかもイエラエがGMOグループにジョインしたての段階なら意見言える立場じゃねぇみたいな発言もあり
以上からただ単にGMOがくそなだけの話を
命の砂時計を浪費させて不動産投資セミナーまがいに2時間近く使っただけ
以上
泣いて許されたのは山一證券の社長さんだけ
GMO会見 熊谷社長「犯人牽制の意図」釈明もX休止言及 自身が経営リスク指摘に
https://news.yahoo.co.jp/articles/00b105180349778bcb6708dacda5847a72f26030
自身のX(旧ツイッター)運用に関して、発信を控えるべきではないかとの指摘には「犯人側の動きがなければ、いったん休止したいと思っている。
会見で、いつまでXを休止するかはここでは言えませんとかドパおじ発揮してて笑った
63歳やぞ、もうやめろよ
たしかに
命の砂時計という新語まで生まれた会見でしたが、肝心の補償や再発防止はどこまで語られたのでしょうか。皆さんはこの会見をどう見ましたか?
引用元:【GMO会見】24年に子会社が問題指摘、「サイバーイージス構想」提案、 北朝鮮系ハッカー集団関与は調査中
元記事:https://news.yahoo.co.jp/articles/841ce049c1d3a727db60cb189281ff1eb0394968

コメント